


Die Herausforderung: Datenschutz und Performance bei großen CMS-Projekten
Große Content-Management-Systeme mit Hunderten Redakteuren stehen vor einem Dilemma: Wie lassen sich gesetzliche Vorgaben der DSGVO strikt einhalten und zugleich schnelle Ladezeiten gewährleisten? Viele Agenturen kämpfen genau mit diesem Problem. Insbesondere die Datenminimierung, das Management von Einwilligungen und die effiziente Auslieferung von Inhalten wirken sich stark auf die Performance aus. Die üblichen CMS-Standardlösungen stoßen hier oft an ihre Grenzen, wenn es um Skalierbarkeit und Datenschutz zugleich geht.
Modularer CMS-Ansatz als Lösungsweg
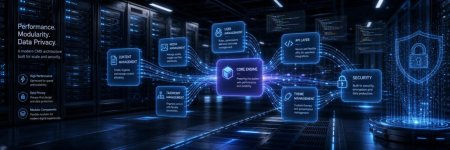
Im vorgestellten Projekt wurde von Anfang an auf ein modulares CMS gesetzt. Das System trennt klar zwischen Kernfunktionen, Redakteursarbeitsbereich und Frontend-Ausspielung – mit dem Ziel, unnötige Datenexporte und Prozesse zu vermeiden. So werden beispielsweise Redakteursaktionen getrennt von Nutzerinteraktionen gehalten, was die Datenflut reduziert.
Die Architektur nutzt eine API-First-Strategie: Inhalte werden zentral verwaltet und nur bedarfsgerecht ausgeliefert. Caching auf mehreren Ebenen (HTTP-Cache, Redis, CDN) sorgt dafür, dass Seitenaufrufe auch bei hohem Traffic schnell bleiben. Das belastet die Serverressourcen weniger und minimiert Antwortzeiten signifikant.
Datenminimierung durch gezielte Consent-Steuerung
Das Herzstück der DSGVO-Umsetzung ist eine fein granulare Einwilligungsverwaltung. Statt auf generische Cookie-Banner setzt das Projekt auf kontextabhängige Consent-Anfragen, die dynamisch nur bei Bedarf nachgeladen werden. Die einzelnen Komponenten des Frontends fragen erst nach der expliziten Zustimmung, bevor sie Tracking-Skripte oder weitere Daten senden.
Diese Lösung basiert auf einem eigenen Consent-Management-Modul, das direkt in die CMS-Architektur eingebunden ist. Es verhindert überflüssige Cookies und Drittanbieter-Skripte solange, bis die Nutzer aktiv zustimmen. Die technische Umsetzung nutzt moderne JavaScript-Module mit asynchroner Aktivierung, um den initialen Seitenaufbau nicht zu blockieren – was sich positiv auf die Ladezeiten auswirkt.
Automatisierung der Einwilligungen und Protokollierung
Um den Aufwänden der Dokumentation und Nachweisbarkeit gerecht zu werden, wurden die Consent-Aktionen automatisiert erfasst und revisionssicher protokolliert. Die Einwilligungshistorie ist jederzeit abrufbar – sowohl für interne Audits als auch für Nutzer auf Anfrage.
Die Integration in das Redakteurstool ermöglicht, Einwilligungs-Texte direkt im CMS ohne Entwickleraufwand anzupassen. So bleiben auch juristische Änderungen einfach umsetzbar, ohne das Deployment zu verzögern. Dieser Schritt vermeidet häufige Fehlerquellen im Datenschutzmanagement großer Projekte.
Performance-Optimierung: Praxisnahe Maßnahmen
Neben Caching und Modularität spielte die Frontend-Optimierung eine große Rolle. Das Projekt setzt auf:
• Critical CSS und Lazy Loading für Medien
• Minimale JavaScript-Bundles mit Tree Shaking
• Server-Side Rendering (SSR) für erste Inhaltsdarstellung
Diese Techniken reduzieren die Time-to-Interactive erheblich, was gerade bei hunderten gleichzeitigen Redakteuren und Besuchern wichtig ist. So konnten Ladezeiten im Vergleich zur alten Version um etwa 30 % gesenkt werden.
Lessons Learned: Was sich bewährt hat und wo es hakte
Die größte Erkenntnis: Datenschutz und Performance schließen sich nicht aus, wenn man das CMS von Anfang modular und datenschutzbewusst plant. Allerdings erfordert das eine frühe enge Abstimmung zwischen Entwicklung, Datenschutzbeauftragten und Content-Verantwortlichen.
Unterschätzt wurde anfangs der Aufwand für die Consent-Automatisierung und die flexible Textpflege. Hier zahlt sich die Investition in eigene Tools langfristig aus.
Technisch war die API-First-Architektur der Schlüssel, um bei vielen Redakteuren die Last zu verteilen und trotzdem schnelle Seiten zu liefern. Sie macht das System auch zukunftssicher für weitere Skalierung und funktionale Erweiterungen.
Konkrete Handlungsempfehlungen für Agenturen
1. Modularität von Beginn an einplanen: Die Trennung von Backend, Redaktions- und Frontendprozessen reduziert Datenverkehr und erleichtert Datenschutz.
2. Consent-Management tief ins CMS integrieren: Automatisierung und dynamische Steuerung verhindern unnötige Datenverarbeitung und verbessern gleichzeitig die Performance.
3. Caching-Strategien konsequent nutzen: Mehrstufige Caches (Server, CDN, Browser) sind für große Projekte unumgänglich.
4. Zusammenarbeit zwischen Teams fördern: Datenschutz, Entwicklung und Redaktion müssen gemeinsam an Lösungen arbeiten – nicht getrennt.
5. Laufende Kontrolle und Nachbesserung: Datenschutzanforderungen ändern sich, hier sind flexible Systeme und kurze Feedbackzyklen nötig.
Verwandte Praxisberichte und weiterführende Informationen
Wer tiefer in modulare CMS-Architekturen eintauchen möchte, findet Anregungen in Modulare CMS-Architekturen 2026: Wie Agenturen mit Headless und PHP Skalierung schaffen.
Für Performance-Optimierung in PHP-Projekten bietet sich zusätzlich der Bericht PHP-Performance-Optimierung im Onlineshop: 40 % schnellere Ladezeiten in 4 Wochen an.
Fazit
Große CMS-Projekte müssen Datenschutz und Performance keine Gegensätze sein. Mit einem modularen System, API-getriebener Architektur und einem automatisierten, datenschutzbewussten Consent-Management lassen sich beide Anforderungen gleichzeitig erfüllen. Voraussetzung ist ein klares Architekturkonzept, das Datenminimierung ernst nimmt und gleichzeitig die technische Skalierung ermöglicht. Die hier vorgestellte Fallstudie zeigt, dass solche Lösungen in der Praxis funktionieren – und wo es bei der Umsetzung hakt. Agenturen sollten diese Erfahrungen nutzen, um ihre eigenen Großprojekte zukunftssicherer und rechtskonformer zu gestalten.
bye
mo